

Прес-съобщения

- 07.01.2014
- коментари (0)
- напиши коментар
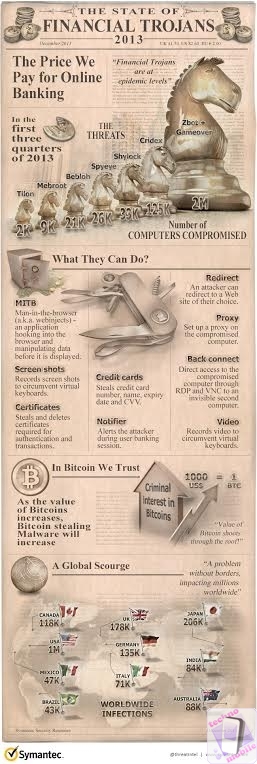
„Защото там са парите!“ Това е цитат често приписван на Уили Сатън - предполагаем отговор даден от него на въпроса защо ограбва банки. Въпреки, че господин Сатън не е отговорил така, този цитат все още е актуален.
Тази парадигма е актуална и що се отнася до днешния зловреден софтуер при финансовите институции. Парите се въртят при апликациите за онлайн банкиране; затова и те са във фокуса на атаките. Не трябва да се учудваме от това, че продължаваме да наблюдаваме постоянно развитие при Троянските коне, таргетиращи онлайн банковите услуги. Един пример, за който наскоро писахме в нашия блог, е Троянският кон Neverquest, приемник на Trojan.Snifula, който се появи за първи път през 2006 година и все още се използва.
През първите девет месеца на 2013 година, броят инфектирания, дело на най-често срещаните видове Троянски коне, отбелязва ръст от 337 процента. Това са почти половин милион инфектирани компютъра в рамките на месец, които са податливи на измама. За да придобием по-добро разбиране за механиката зад Троянските коне при финансовите институции и обсега на техните възможности, ние анализирахме над хиляда съвременни конфигурационни файлове, принадлежащи на осем Троянски коне, похищаващи данни при услугите за онлайн банкиране. Тези конфигурационни файлове определят кои URL адреси трябва да атакува Троянският кон и коя стратегия за атакуване да бъде използвана. Кибератаките варират от обикновено препращане към подправен сайт до сложни похвати, наречени Web-injects, които автоматично могат да извършват транзакции и да източват пари. Анализираните конфигурационни файлове таргетират общо 1,486 организации. Това за пореден път доказва широката употреба на Троянските коне, които таргетират всяко нещо, което може да донесе парична облага за кибер престъпника.
Най-често атакуваната банка се намира в Съединените Щати, като тя присъства в 71.5 процента от всички анализирани конфигурационни файлове с Троянски коне. Всички 15 най-често таргетирани банки присъстват в повече от 50 процента от конфигурационните файлове. Това означава, че всеки втори Троянски кон таргетира поне една от тези банки. Тези високи стойности може да се дължат на това, че таргетираните URL адреси присъстват като примери в някои основни наръчници, продавани заедно с Троянските коне. Друга възможна причина може да бъде това, че Троянските коне продължават да действат срещу въпросните компании, тъй като все още не всички финансови институции са преминали към високо ниво на автентикация и сигурност. Разбира се, повечето финансови институции са наясно с развитието на кибер престъпността и разработват нови механизми за защита, които да блокират такъв тип кибератаки. За съжаление, внедряването на новите мерки за сигурност изисква време и пари, а киберпрестъпниците винаги ще намират нови и нови начини за атакуване. Нашите очаквания са, че през 2014 година ще продължим да наблюдаваме кибератаки, таргетиращи онлайн банковите услуги.


